Digital asset storage: the architecture of control, responsibility, and trust
Eerik Potter · Estonian Finance and Technology InstitutePublished September 2026 · updated October 2026
Buying crypto has become increasingly simple, but storing it securely for years or decades remains a challenge of its own. Price volatility is the risk everyone sees, while storage risk often receives far less attention. The crypto world rightly repeats the principle not your keys, not your coins: if someone else controls the keys, your access to the asset ultimately depends on them. Yet this is sometimes taken too far, as if holding the keys yourself automatically meant being secure. In reality, control also brings the risks of key loss, theft, malware, phishing, failed backups, and mistakenly approving the wrong transaction.
The most important question in digital asset storage is therefore not simply who holds the keys. It is more useful to look at the system as a whole: where risk is concentrated, how much responsibility is placed on the individual, and how well the solution can withstand an external attacker, the failure of a service provider, or an ordinary human mistake. Fully centralized custody and full self-custody place responsibility at opposite ends of the spectrum, but neither makes risk disappear. Strong systems instead aim to distribute risk and reduce the chance that a single failure leads to an irreversible loss.
The Real Risk of Digital Asset Storage
The history of digital asset custody is full of cases where the asset itself worked as intended, but the system used to hold it failed. In 2014, approximately 850,000 bitcoin were lost in the collapse of Mt. Gox [1]. In 2022, FTX collapsed, while Celsius halted withdrawals in the same year, leaving users unable to access their assets [2][3]. The Celsius example is also personal to me: for a period, I held most of my crypto assets there, where they were “earning interest”, but withdrew them before Celsius collapsed. That decision reflected a systematic approach to risk, but in hindsight, luck deserves some credit too – had the decision come a little later, the outcome could have been very different.
The problem is not confined to crypto’s early years. In February 2025, approximately $1.5 billion in crypto assets was stolen from Bybit, and the FBI attributed the attack to North Korea [4]. In the first half of 2026, TRM Labs recorded 207 separate crypto hacks – the highest six-month total in its dataset. Although total losses were lower than during the exceptional first half of 2025, roughly 76% of the value stolen came from compromises of infrastructure and operational access [5].
The pressure has continued rather than receded. In September 2026 alone, CertiK recorded approximately $772 million in losses from crypto security incidents, making it the costliest month of the year so far. The largest incident was the $387.5 million Bitget breach, followed by the $318.7 million Liquid Network exploit [6]. Chainalysis attributed the Bitget attack to North Korean actors and estimated that it pushed the amount of crypto stolen by North Korea in 2026 beyond $1 billion [7].
An important pattern runs through these incidents: attackers generally do not need to break the cryptography of the blockchain itself. Instead, they target the systems around it – operational access, backend systems, credentials, private keys, user accounts, or the people with authority to approve transactions. The blockchain can function exactly as designed while the system controlling the assets around it fails. Artificial intelligence further amplifies this dynamic: defensive tools are improving, but the same technology can automate reconnaissance, make social engineering more convincing, and accelerate the creation of malicious tools. ENISA’s 2025 threat landscape describes the use of large language models to support phishing, fraud, reconnaissance, and malware development, among other activities [8].
The central question in digital asset custody is therefore not simply who holds the private key. Security is determined by the entire architecture through which control over the asset is exercised. As attacks increasingly target the infrastructure surrounding the blockchain rather than the blockchain itself, the underlying infrastructure of custody must evolve as well.
Crypto does not actually live in a wallet
The subject becomes easier to understand once we make one simple distinction. Crypto does not sit inside a wallet in the same way cash sits inside a physical wallet. The state of the asset exists on the blockchain, while the wallet is the system through which the right to authorize transactions involving that asset is proven. It is therefore more useful to look beyond the name of a particular app and ask who can authorize a transaction, how the signature is produced, where access risk is concentrated, and how control can be recovered if a phone, key, or another part of the system is lost.
This leads to what we might call real-world security. A system can be cryptographically very strong and still be insecure in practice if it is too difficult for a person to use or recover. As a conceptual model, real-world security can be seen as the interaction of technical security, usability, and recoverability. A perfectly protected private key is of little use to someone who loses their only recovery phrase, just as an excellent user experience does not eliminate the risks associated with a centralized service provider. A secure system has to account for both the attacker and the fallible human being.
This is the landscape of digital asset storage. At one end, much of the technical responsibility sits with an institution; at the other, it sits with the individual. Between them, a third model has emerged in which key management becomes the task of a distributed network. The following diagram is not an absolute security ranking, but a simplified map of where different models place control, responsibility, and their main risks.
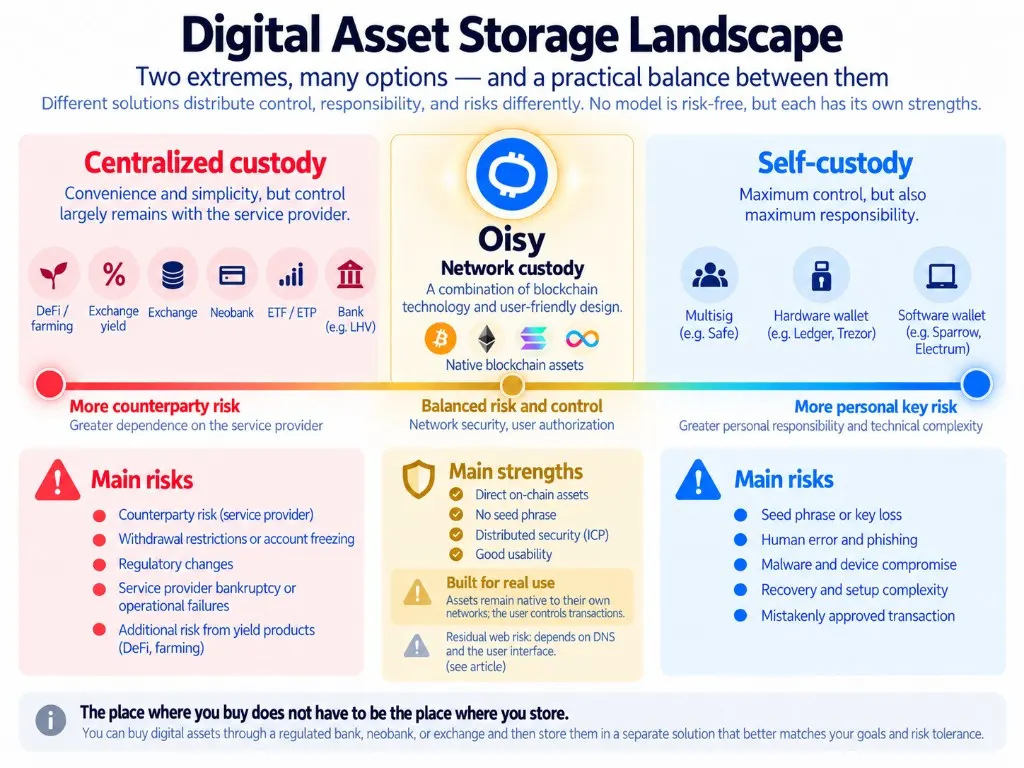
One practical distinction makes the map even easier to read: investing, trading, storing, and using an asset are not the same task. An ETF may be an excellent investment vehicle, an exchange a good trading venue, and a hardware wallet a strong long-term storage solution, but no single option needs to be best at all four. For the same reason, the place where an asset is bought does not have to be the place where it is stored long term. A regulated bank, neobank, or exchange may be a good bridge between euros and crypto assets, while long-term storage can use a solution with a different risk model.
Centralized custody: less technical responsibility, more institutional trust
The simplest route into crypto assets is to remain largely within the traditional financial system. A Bitcoin ETF or ETP can be a perfectly rational choice for someone who wants exposure to Bitcoin’s price but has no need to use Bitcoin on-chain. In that case, the user does not have a Bitcoin address or the ability to transfer the asset freely to another address; they hold a financial instrument whose value is linked to Bitcoin. This reduces the technical burden considerably, but it also solves a different problem from directly owning an on-chain asset.
A bank can move one step closer. In Estonia, for example, LHV allows customers to buy and hold crypto assets and received its MiCA authorization on 18 May 2026. At the same time, crypto purchased through LHV currently cannot be transferred to an external wallet, nor can crypto be deposited into LHV from outside, and customers are not given an individual wallet address [9]. The result is a strong institutional storage model, but not freely transferable on-chain ownership.
It is important here to avoid an older crypto-world simplification in which all centralized custody is treated as inherently unsafe. A regulated European service provider today does not have the same risk model as an unregulated exchange from crypto’s early years. MiCA requires customer crypto assets to be legally and operationally segregated from the service provider’s own assets, along with custody policies, safeguards against fraud, cyber threats and negligence, and procedures for returning assets to clients. The provider is also liable for losses of assets or means of access that are attributable to it [10].
Regulation does not remove institutional risk altogether. A bank, neobank, or exchange still controls the user account, the technical infrastructure, and at least part of the withdrawal process. Regulatory restrictions, risk controls, temporary withdrawal suspensions, or technical failures at the provider can still occur. The basic trade-off of centralized custody is therefore straightforward: the user gives up much of the burden of key management and, in return, becomes dependent on an institution and its processes.
Adding yield changes the picture again. Exchange yield products, lending, or DeFi farming are no longer merely forms of storage, because the asset is being put to work. Credit, liquidity, smart-contract, protocol, and economic risks are added. At that point, the question “where is my asset?” quickly becomes “what is being done with my asset?” DeFi itself is not a custody model and is not necessarily centralized; it can also be used from a fully self-custodial wallet. It is therefore better understood as an additional layer of use and risk.
Self-custody: control and responsibility move to the individual
Crypto’s other classical path is to take as much control as possible into your own hands. With a software wallet, the user typically controls the private key directly, or a recovery phrase from which the key is derived. A bank or exchange becoming insolvent cannot in itself move the asset, and the user can transact without asking a service provider for permission. At the same time, the user’s own computer, phone, recovery phrase, and judgment all become part of the security system. Malware, a fraudulent website, or a mistakenly approved transaction can cause damage that no customer support department can reverse.
A hardware wallet takes this model to a significantly stronger technical level by separating the signing key from an ordinary internet-connected computer. One important strength is portability: with a recovery phrase based on the widely used BIP-39 standard, a wallet can be restored in another compatible solution even if the original device or manufacturer is no longer available [11]. This is a powerful form of independence and one reason why well-designed hardware self-custody remains a very strong option for large, long-term holdings.
The same feature, however, creates its own category of risk. The recovery phrase must be protected from theft, copying, fire, loss, and complications around inheritance. Once the value involved becomes large, this is no longer simply a matter of buying a small device; it becomes a key-management system of its own. A hardware wallet also does not protect the user from every kind of error. A private key can remain perfectly secure while still executing exactly the malicious transaction that the user unknowingly approved.
Multisignature, or multisig, systems can reduce the risk of a single key compromise even further by requiring, for example, two approvals out of three independent keys. Smart accounts such as Safe allow both the set of owners and the minimum number of required confirmations to be configured [12]. For an organization or a very large pool of assets, such an arrangement can be exceptionally strong. But as security increases, so does operational complexity. Someone must decide who holds the keys, what happens if a person leaves, dies, or becomes unavailable, how backups are managed, and how to prevent several people from collectively approving the wrong transaction.
Self-custody is therefore not automatically safer than centralized custody. It removes one category of risk and accepts another. A technically strong setup can be extremely secure in the hands of a capable user, but for an ordinary user the complexity itself can become a source of risk.
Network custody: a third model
What makes Oisy different begins not with the wallet itself, but with the infrastructure beneath it. A conventional software wallet runs on a user’s phone or computer and leaves the protection of the private key to that user, while a centralized service moves the same responsibility into its own infrastructure. Oisy is built on the Internet Computer — a different kind of cloud architecture in which both the wallet application and cryptographic key management can operate at the network level. The application itself runs on-chain rather than depending on a conventional company backend, while the network can also create cryptographic signatures for assets held on other blockchains. We explore this broader infrastructure in EFTI’s separate Crypto Cloud source [16].
This makes it possible to solve the private-key problem differently. The complete private key controlling Bitcoin, Ethereum, or Solana assets does not sit on the user’s phone, on an Oisy server, or with any individual network node. In fact, it is never assembled as one complete key at all. When the user approves a transaction, the Internet Computer network jointly produces the required signature, which the destination blockchain can verify as a normal valid transaction [13][14]. The underlying ICP capability is known as chain-key cryptography, while the broader ability to interact directly with other blockchains is called Chain Fusion. For the user, however, the principle is simple: neither the individual nor a single service provider has to hold the key, because key security is built into the network itself.
Oisy calls this model network custody [15]. With centralized custody, an institution carries responsibility for the key. With self-custody, the user carries it personally. With network custody, the distributed network takes on the key-management function while the user retains the authority to decide when and where assets move. In this sense, the relationship is fundamental: a network cloud enables network custody. The wallet model is different because the cloud architecture underneath it is different.
The same architecture also makes Oisy more than a wallet for a single blockchain or even for crypto alone. It can be understood as a universal digital asset wallet built entirely on-chain, bringing native assets such as Bitcoin, Ethereum, Solana, and ICP into one interface [15]. Support for Robinhood Chain extends the same wallet architecture to tokenized stocks and ETFs, allowing traditional financial assets to enter the same digital-asset environment [21][22]. These tokenized securities provide economic exposure to the underlying stocks rather than direct legal ownership of the shares themselves, but technologically they can be held and transferred on-chain alongside other digital assets. Bitcoin, meanwhile, remains on the Bitcoin network; Oisy does not need to transform it into an Oisy-specific asset or hold it on the user’s behalf as a centralized custodian.
For the user, the most visible consequence is the absence of the traditional recovery phrase. Access is tied to Internet Identity, which supports modern passkeys and, when desired, authentication through Google, Apple, and Microsoft accounts [17]. This removes one of the most demanding aspects of classical self-custody: the need to protect a single long-lived secret whose loss or theft could mean losing access to the entire asset balance.
This is where Oisy’s value as a practical middle ground becomes clear. It is not simply a “better wallet” competing within the same existing architecture, but a different custody model made possible by a different software foundation. The user retains direct access to on-chain assets and control over transactions, while both the application and key-management layers move much deeper into the cryptographic network. That is the architectural reason Oisy can combine much of the usability associated with centralized services with properties that are closer to direct ownership. For transparency, EFTI uses Oisy Wallet to hold the foundation’s treasury. Oisy has not commissioned or sponsored this article and has not participated in its editorial development.
The architecture is not risk-free or final. Oisy currently uses the conventional oisy.com domain, which remains part of the trust chain between the user and the on-chain application. The Internet Computer’s own security guidance treats control of a web domain as a genuine trust boundary [18], and the specific role of oisy.com has also been examined in the Internet Computer developer forum [19]. A domain compromise would not reveal Oisy’s distributed private key or break the network’s cryptography, but a malicious user interface could become an attack surface for transaction authorization.
This remaining weakness therefore lies not in the core of network custody, but in the connection between the cryptographic cloud and today’s DNS and web-domain infrastructure. An important development is that DFINITY’s application for the .icp top-level domain has now formally entered ICANN’s 2026 new gTLD round [23]. Approval is not guaranteed, but if .icp is ultimately integrated with ICP’s own cryptographic naming and canister identity model, it would provide a clear path toward substantially reducing or removing the legacy-web trust layer that currently remains around oisy.com. For now, a small but real legacy-web risk remains — better understood as a sign that the architecture is still evolving than as a contradiction of the network-custody model itself.
How to use Oisy in practice
For someone who wants to own actual on-chain crypto assets but does not want to build a complex key-management system around themselves, Oisy can provide a straightforward path. The starting point should be the official oisy.com address, and recovery should be considered as soon as the wallet is created. Access to meaningful assets should not depend on a single phone or a single account; Oisy recommends adding independent recovery methods and backup devices to Internet Identity [13].
The asset can then be purchased through an appropriate regulated bank, neobank, or exchange and sent to the corresponding blockchain address in Oisy. This is where the earlier principle becomes useful: the place where you buy does not have to be the place where you store. It is sensible to begin with a very small test transfer, confirm that it arrives, and then make a small outgoing transaction as well. Oisy’s own documentation likewise emphasizes verifying the correct network and address when moving assets from another wallet [20].
Only once receiving, sending, and the recovery logic are clear should a larger amount be transferred. This principle applies regardless of which wallet is chosen: a significant amount should not be entrusted to a system whose use and recovery have never been tested with a small amount first.
Which model should you choose?
There is no single universally best storage model because different solutions serve different purposes. As a practical orientation, the landscape can be summarized as follows:
| Need | Likely suitable model |
|---|---|
| I mainly want exposure to price movements | ETF/ETP or a regulated bank |
| I want to buy, sell, or actively trade | Bank, neobank, or regulated exchange |
| I want to own and use assets directly on-chain | Network custody or self-custody |
| I want maximum independence from external services | Hardware-based self-custody |
| I manage very large holdings or organizational assets | Multisig or another institutional setup |
| I want to combine direct on-chain assets with a simple user experience | Oisy and network custody |
Oisy is most interesting where someone wants to own native on-chain assets, send and receive them freely, but does not want to choose between a centralized custodian and a single private key that they must secure alone. Its distinguishing feature is not merely the user experience but the architecture underneath it: a new kind of cryptographic cloud infrastructure allows key management to move from the individual or company to the network level. That is what makes network custody a third model alongside centralized custody and classical self-custody.
The development of digital asset storage does not have to end in a choice between a bank and a private key written on paper. Security can increasingly be treated as a property of the system as a whole: how control is distributed, how much depends on a single person or institution, how the impact of one failure is reduced, and how access can be recovered without requiring the user to surrender full control of the asset to someone else. Network custody is one new answer to this question and shows that the old choice — trust an intermediary or hold the key yourself — may no longer represent the technological limit.
The best storage model is not the one in which risk appears to disappear, because no such system exists. A stronger system is one in which the risks are visible, their location is understood, and a single mistake is less likely to become an irreversible loss.
References
- 1. U.S. Department of Justice. Russian Nationals Charged With Hacking One Cryptocurrency Exchange And Illicitly Operating Another.
- 2. U.S. Department of Justice. Samuel Bankman-Fried Sentenced To 25 Years In Prison.
- 3. U.S. Federal Trade Commission. FTC Reaches Settlement with Crypto Platform Celsius Network.
- 4. Federal Bureau of Investigation. North Korea Responsible for $1.5 Billion Bybit Hack.
- 5. TRM Labs. H1 2026 Crypto Hacks Reach Record High as Losses Fall Below USD 1 Billion.
- 6. CertiK. Security Incident Dashboard.
- 7. Chainalysis. Bitget theft / North Korea, September 2026.
- 8. European Union Agency for Cybersecurity (ENISA). ENISA Threat Landscape 2025.
- 9. LHV. Crypto Assets and Information Concerning Crypto-asset Services.
- 10. European Securities and Markets Authority. MiCA Article 75 — Providing custody and administration of crypto-assets on behalf of clients.
- 11. Ledger. What Is a Seed Phrase? and Understanding BIP-39.
- 12. Safe. Smart Account Concepts.
- 13. Oisy Wallet. Asset Control, Recovery, and Governance in Oisy Wallet.
- 14. Internet Computer Developer Docs. Chain Fusion.
- 15. Oisy Wallet. Why Oisy Wallet and FAQ.
- 16. Estonian Finance and Technology Institute. Crypto Cloud.
- 17. Internet Computer Developer Docs. Internet Identity.
- 18. Internet Computer Developer Docs. Canister Control — Security Concerns and Custom Domains.
- 19. Internet Computer Developer Forum. DNS and frontend trust assumptions for OISY and security-critical ICP dapps.
- 20. Oisy Wallet. Migrating Wallets.
- 21. DFINITY / Oisy Wallet. Robinhood Chain integration.
- 22. Robinhood. Stock Tokens — Robinhood Chain Documentation.
- 23. ICANN. New gTLD Program: 2026 Round — Applications. · ICANN announcement